SPF・DKIM・DMARCとは?メールのなりすましを防ぐ仕組みをわかりやすく解説
メールは、仕事の連絡やネットショッピング、各種サービスの登録など、日常のさまざまな場面で使われています。
しかし、メールの送信者名やメールアドレスは、実際の送信元とは異なるように偽装されることがあります。企業や知人を装ったメールが届き、偽のWebサイトへ誘導されたり、個人情報を入力するよう求められたりするケースもあります。
こうしたなりすましへの対策として使われているのが、「送信ドメイン認証」と呼ばれる仕組みです。
代表的なものに「SPF(エスピーエフ)」「DKIM(ディーキム)」「DMARC(ディーマーク)」の3つがあります。それぞれ役割が異なり、組み合わせて利用することで、メールの信頼性を確認し、なりすまし対策に役立てることができます。
この記事では、SPF・DKIM・DMARCの読み方や役割を、身近なたとえ話を交えながら、わかりやすく解説します。
この記事のポイント
- SPF:メールを送信するサーバーが、そのドメインの送信を許可されているか確認する
- DKIM:電子署名を検証し、署名対象のメール内容などを確認する
- DMARC:SPF・DKIMの認証結果と送信元ドメインの整合性を確認し、認証失敗時の方針を指定する
- 受信側・送信側の両方で対策する:認証の仕組みを理解し、不審なメールへの注意や適切な設定を心がける
1. 送信ドメイン認証とは?
送信ドメイン認証とは、メールが正規の送信元から送られているかどうかを確認するための仕組みです。
通常、メールを送信するときには、送信者のメールアドレスなどが相手に表示されます。しかし、メールの仕組み上、送信者の情報を偽装して、実在する企業や組織になりすましたメールを送ることが可能です。
そこで、送信元の情報や電子署名などを使ってメールの正当性を確認する仕組みが利用されています。代表的なものが、SPF・DKIM・DMARCです。
それぞれの役割を、郵便物に例えて考えてみましょう。
- SPF:その郵便物を発送してよい差出人か、登録情報を確認する
- DKIM:郵便物に付けられた署名を照合し、署名対象の内容が改ざんされていないか確認する
- DMARC:差出人の表示と認証結果を照らし合わせ、認証に失敗した郵便物をどう扱うか決める
このように、3つの仕組みはそれぞれ異なる役割を持っています。順番に見ていきましょう。
1-1. SPF(エスピーエフ)とは?
SPFは「Sender Policy Framework(センダー・ポリシー・フレームワーク)」の略で、メールを送信するサーバーが、そのドメインのメールを送信することを許可されているか確認する仕組みです。
ドメインのDNSに、メールの送信を許可するサーバーなどの情報を登録しておき、メールを受信した側がその情報を参照して認証を行います。
郵便物に例えると、発送を担当してよい人や配送拠点を、あらかじめ登録しておくようなものです。 郵便物が届いたとき、登録された発送元から送られているかを確認します。
SPFによって、許可されていないサーバーから送信されたメールを見分ける手がかりが得られます。ただし、SPFはメールに表示される送信者のアドレスそのものを直接確認する仕組みではありません。そのため、SPFだけですべてのなりすましを防げるわけではありません。
こうしたSPFの特徴を補うため、次に紹介するDKIMやDMARCも組み合わせて利用されます。
1-2. DKIM(ディーキム)とは?
DKIMは「DomainKeys Identified Mail(ドメインキーズ・アイデンティファイド・メール)」の略で、メールに電子署名を付け、受信側がその署名を検証する仕組みです。
メールを送信するとき、送信側は秘密鍵を使って電子署名を作成します。受信側は、送信元ドメインのDNSに登録された公開鍵を使って署名を検証します。これにより、署名の対象となったメールの内容が改ざんされていないか、また、その署名が該当するドメインの鍵によって作成されたものかを確認できます。
郵便物に例えると、差出人が専用の印鑑で封書に印を押し、受取人が登録された印影と照合するようなものです。 封書の内容が途中で書き換えられたり、署名が正しくなかったりすれば、検証に失敗する可能性があります。
DKIMは、メールの内容が送信後に改ざんされていないかを確認するうえで役立ちます。ただし、署名が正しく検証できても、メールの内容そのものが安全であるとは限りません。また、実際の送信者が信頼できる人物であることまで保証するものでもありません。
そのため、DKIMだけで判断するのではなく、SPFやDMARCと組み合わせて利用することが大切です。
1-3. DMARC(ディーマーク)とは?
DMARCは「Domain-based Message Authentication, Reporting and Conformance(ドメイン・ベースド・メッセージ・オーセンティケーション・アンド・コンフォーマンス)」の略で、SPFやDKIMの認証結果を利用し、メールのなりすまし対策を強化する仕組みです。
DMARCでは、SPFまたはDKIMの認証に成功しているかどうかに加え、その認証に使われたドメインが、メールに表示される送信元ドメインと整合しているかを確認します。さらに、認証に失敗したメールをどのように扱ってほしいか、送信側が方針を指定できます。
郵便物に例えると、差出人の表示と登録情報を照らし合わせ、確認できなかった郵便物をどう扱うか決めておくルールのようなものです。 通常どおり受け取るのか、隔離して詳しく確認するのか、それとも受け取りを拒否するのか。あらかじめ方針を決めておくイメージです。
DMARCでは、主に次の3つのポリシーを指定できます。
- none:認証結果を確認し、基本的に特別な処理を求めない
- quarantine:認証に失敗したメールを迷惑メール扱いなどにするよう求める
- reject:認証に失敗したメールを拒否するよう求める
また、DMARCには認証結果などのレポートを受け取る仕組みもあります。レポートを確認することで、自社ドメインを使ってどのようなメールが送信されているか、認証に問題がないかを把握する手がかりになります。
ただし、実際にメールを隔離したり拒否したりするかどうかは、受信側のメールサーバーの判断や運用にも左右されます。DMARCを設定すれば、すべてのなりすましメールを確実に防げるというわけではありません。
SPFとDKIMがメールの認証を支え、DMARCがそれらの結果と送信元ドメインの整合性を確認し、認証に失敗した場合の取り扱い方針を伝える。この組み合わせが、送信ドメイン認証の重要なポイントです。
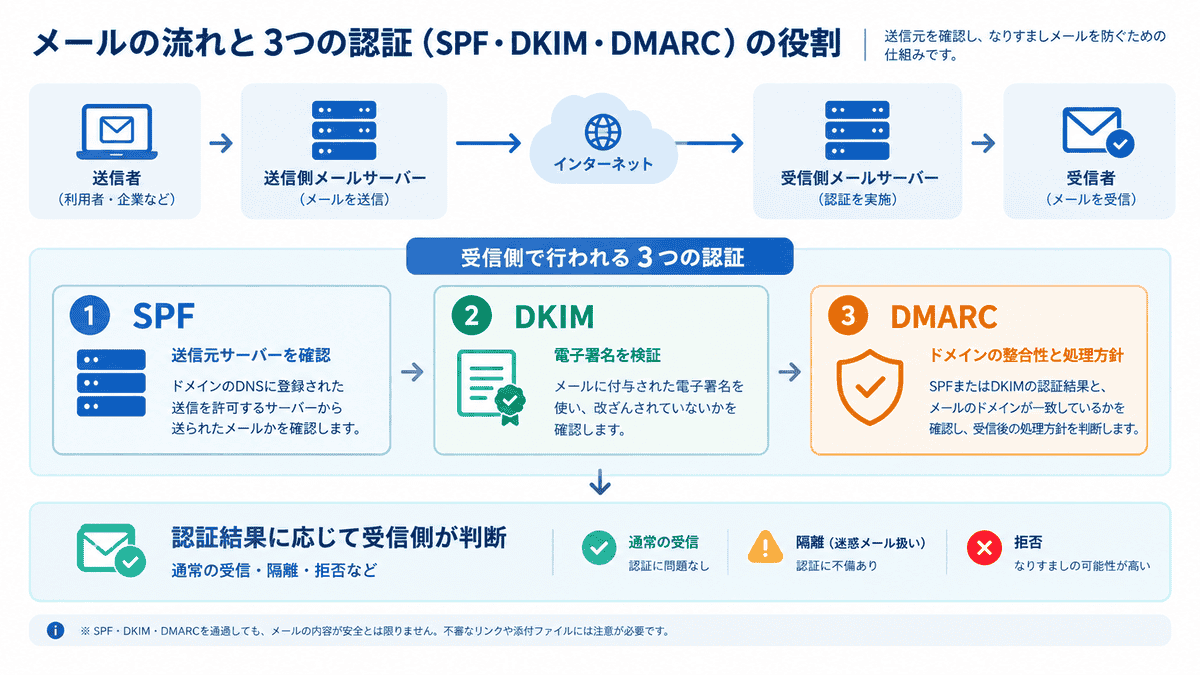
画像をクリックで拡大表示します。
2. SPF・DKIM・DMARCの違いと連携
ここまで紹介したSPF・DKIM・DMARCは、それぞれ異なる役割を持っています。3つの仕組みを組み合わせることで、メールのなりすまし対策を強化できます。
| 仕組み | 主な役割 | 例えるなら |
|---|---|---|
| SPF | 送信元サーバーが、そのドメインのメールを送信することを許可されているか確認する | 登録された発送担当者か確認する |
| DKIM | 電子署名を検証し、署名対象のメール内容などを確認する | 封書に付けられた印を照合する |
| DMARC | SPF・DKIMの認証結果と送信元ドメインの整合性を確認し、認証失敗時の取り扱い方針を指定する | 確認できなかった郵便物の扱いを決めておく |
2-1. 3つを組み合わせることが大切
SPFは送信元サーバー、DKIMは電子署名、DMARCは認証結果と送信元ドメインの整合性や認証失敗時の方針に着目しています。
例えば、SPFの認証に成功していても、メールに表示される送信元ドメインと認証対象のドメインが一致しない場合があります。DMARCでは、このようなドメインの整合性も確認します。
また、DKIMの署名が正しく検証できても、信頼できる内容のメールであるとは限りません。それぞれの仕組みには役割と限界があるため、組み合わせて利用することが重要です。
送信ドメイン認証は、メールのなりすまし対策を支える仕組みです。ただし、認証を通過したメールであっても、不審なリンクや添付ファイルには注意しましょう。
3. メールを安全に使うために
SPF・DKIM・DMARCは、メールのなりすまし対策に役立つ仕組みですが、これらを利用するだけですべての迷惑メールや詐欺メールを防げるわけではありません。
メールを安全に利用するためには、受信する側と送信する側の両方で、気をつけたいポイントがあります。
3-1. メールを受信する側が気をつけたいこと
送信ドメイン認証に対応したメールサービスを利用していても、不審なメールには注意が必要です。
例えば、実在する企業やサービスを名乗り、アカウント情報やクレジットカード情報の入力を求めるメールが届くことがあります。送信者名やメールアドレスの表示だけで本物と判断せず、次の点を意識しましょう。
- メールに記載されたリンクを開く前に、リンク先のアドレスを確認する
- パスワードや個人情報の入力を求められた場合は、公式サイトや公式アプリから確認する
- 心当たりのない添付ファイルは、安易に開かない
- 不自然に急がせる内容や、身に覚えのない請求には慎重に対応する
送信ドメイン認証はメールの信頼性を確認するための仕組みですが、認証に成功したメールが必ず安全とは限りません。最終的には、メールの内容や要求が妥当かどうかを確認することも大切です。
3-2. メールを送信する側が確認したいこと
会社や個人でメールを送信している場合は、自分が送ったメールが正しく認証されるよう、利用しているメールサービスの対応状況を確認しておきましょう。
独自ドメインを利用している場合は、DNSに登録されているSPFレコードやDKIMの設定、DMARCポリシーなどが適切か確認することが重要です。
設定が不適切だったり、利用しているメールサービスに必要な設定がされていなかったりすると、正規のメールでも受信側で認証に失敗し、迷惑メールとして扱われたり、届かなくなったりする可能性があります。
一方、独自ドメインを利用していない場合は、利用しているメールサービスがどのような送信ドメイン認証に対応しているか確認するとよいでしょう。自分でDNSを設定できないサービスもあるため、サービス提供元の案内を確認することが大切です。
送信ドメイン認証は、受信する側の安全を守るだけでなく、正規のメールを相手に届けるためにも重要な仕組みです。
4. WISNETの送信ドメイン認証への対応
WISNETでは、お客様に安心してメールをご利用いただけるよう、送信ドメイン認証に対応しています。
メールのなりすまし対策は、特定の企業や事業者だけでなく、日常的にメールを利用するすべての人に関係するものです。受信する側は不審なメールに注意し、送信する側は利用しているメールサービスの認証対応を確認することが大切です。
WISNETは、レンタルサーバーやメールサービスの提供を通じて、お客様が安心してメールを利用できる環境づくりを支えていきます。