不正アクセスはなぜ起こる?中小企業や小規模サイトが知っておきたい基本
最近、企業やサービス事業者から「不正アクセスを受けた」「サイバー攻撃の影響を確認している」といった公表を目にする機会が増えています。
こうしたニュースを見ると、「大きな企業だから狙われるのだろう」と思うかもしれません。しかし、不正アクセスの対象になるかどうかは、企業の規模だけで決まるものではありません。
ホームページや問い合わせフォーム、メール、管理画面など、インターネットから利用できる仕組みがあれば、中小企業や個人事業主、小規模なWebサイトであっても攻撃の対象になる可能性があります。
では、なぜ攻撃者はこうしたサイトを狙うのでしょうか。そして、私たちはどこまで対策をしておけばよいのでしょうか。
この記事では、不正アクセスが起こる仕組みを難しい専門用語をできるだけ使わずに説明し、中小企業や小規模サイトでも取り組みやすい基本的な対策について紹介します。
この記事のポイント
- 不正アクセスは大企業だけの問題ではない:中小企業や個人事業主、小規模なWebサイトも攻撃対象になる可能性があります
- Webサイトやメールも攻撃の入口になる:ホームページ、問い合わせフォーム、メール、管理画面なども適切な管理が必要です
- 基本的な対策を継続する:ソフトウェアの更新やアカウント管理、バックアップなど、できることを一つずつ続けることが大切です
1. 最近、不正アクセスの公表が増えている
最近、企業やサービス事業者から、不正アクセスやサイバー攻撃について公表される事例が相次いでいます。
不正アクセスによってシステムの一部が利用できなくなったり、情報が外部から閲覧された可能性が確認されたりするなど、影響の内容はさまざまです。また、自社で管理しているシステムだけでなく、業務を委託している外部のサービスやシステムが関係するケースもあります。
こうしたニュースを見ると、「大規模な企業や、多くの利用者を抱えるサービスが狙われている」という印象を持つかもしれません。
しかし、不正アクセスのリスクを考えるときに重要なのは、企業の規模だけではありません。インターネットを利用している以上、規模の小さな事業者やWebサイトについても、基本的なセキュリティ対策を考えておく必要があります。
2. 大企業だけが狙われているわけではない
不正アクセスというと、大量の個人情報を持つ大企業や、有名なサービスが狙われるイメージがあります。しかし、攻撃する側にとって、相手が大企業か小規模な事業者かは、必ずしも重要な条件ではありません。
インターネット上には、企業の規模に関係なく、さまざまなWebサイトやサーバーが公開されています。その中から、古いソフトウェアが使われている、設定に問題がある、管理用のアカウントが適切に保護されていないといった「侵入しやすい場所」が見つかれば、そこが攻撃の対象になる可能性があります。
また、攻撃の中には、特定の会社を最初から狙うのではなく、インターネット上のサーバーやWebサイトを自動的に探し、利用できそうな弱点を見つけようとするものもあります。
そのため、「うちは小さな会社だから狙われない」「個人事業主だから大丈夫」と考えるのは安全とはいえません。大切なのは、規模の大小ではなく、インターネットから利用できる仕組みを適切に管理し、侵入されにくい状態を保つことです。
3. Webサイト・問い合わせフォーム・メール・管理画面も攻撃対象になる
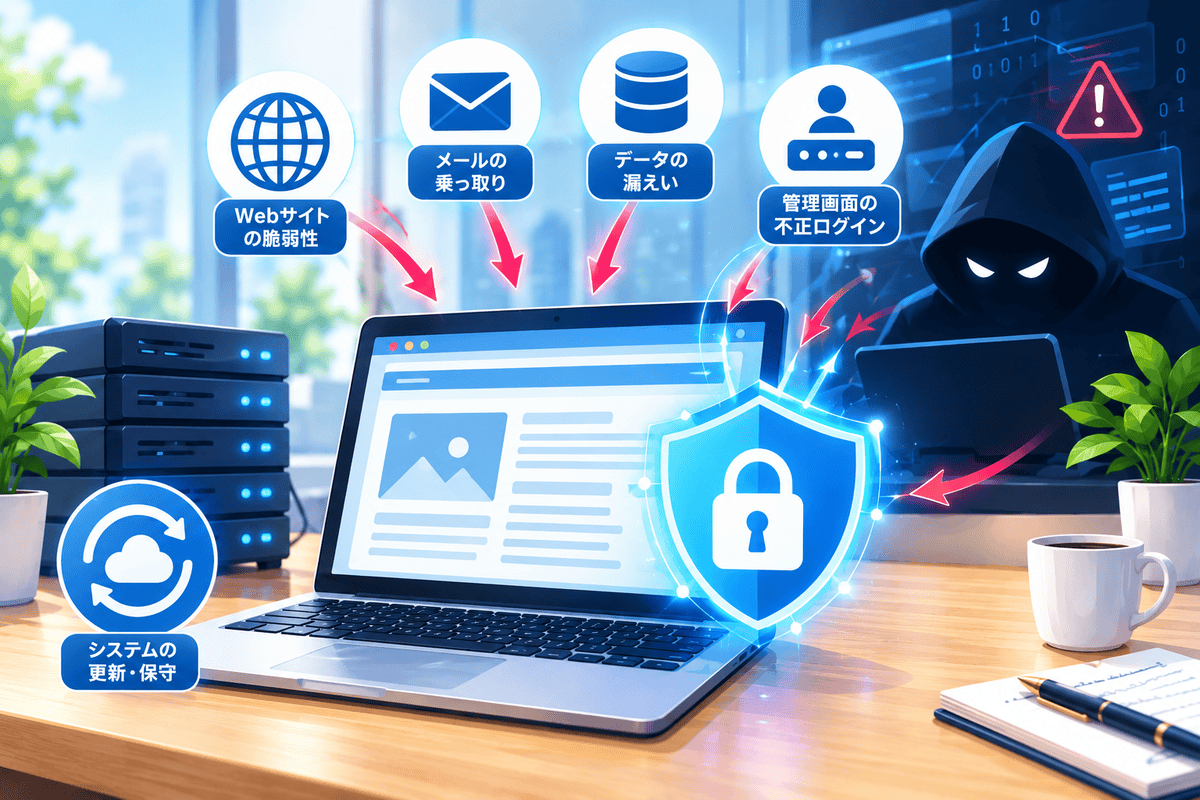
不正アクセスの対象になるのは、企業が保管している大規模なデータベースだけではありません。普段何気なく利用しているWebサイトやメール、管理画面なども、インターネットにつながっている以上、攻撃の入口になる可能性があります。
例えば、ホームページを更新するための管理画面では、IDやパスワードが不正に利用されることで、第三者にログインされる可能性があります。問い合わせフォームなどのWebプログラムについても、古いプログラムや設定上の問題が残っていると、不正な操作に利用されることがあります。
メールについても注意が必要です。メールアカウントのパスワードが漏れたり、不正にログインされたりすると、メールを読まれるだけでなく、そのアカウントを使って迷惑メールを送信されるなど、別の被害につながることがあります。
このように考えると、「ホームページには重要な情報を載せていないから大丈夫」とは限りません。Webサイト、メール、管理画面など、それぞれがインターネット上のサービスとして動いていることを意識することが、セキュリティを考える第一歩になります。
画像をクリックで拡大表示します。
4. 中小企業や個人事業主が気をつけたいポイント
では、中小企業や個人事業主が不正アクセスを防ぐためには、何を意識すればよいのでしょうか。
まず大切なのは、利用しているソフトウェアやCMSなどを、できるだけ新しい状態に保つことです。古いバージョンを使い続けると、すでに知られている問題を悪用される可能性があります。
IDやパスワードの管理も重要です。管理画面やメールなどで同じパスワードを使い回したり、推測しやすいパスワードを設定したりすることは避けましょう。利用できるサービスでは、二段階認証などの追加の認証方法を利用することも有効です。
また、「誰が管理者なのか」「どのサービスを利用しているのか」を整理しておくことも大切です。担当者が変わったのに古いアカウントが残っている、使っていないサービスがそのままになっているといった状態は、思わぬリスクにつながることがあります。
そして、何か問題が起きたときに備えて、バックアップを用意しておくことも忘れてはいけません。不正アクセスを完全になくすことは難しいため、万一の場合に復旧できる状態を作っておくことも重要な対策です。
セキュリティ対策というと、専門的な知識や特別な設備が必要に思えるかもしれません。しかし、ソフトウェアを更新する、アカウントを適切に管理する、不要なものを放置しない、バックアップを取るといった基本的なことを一つずつ続けるだけでも、できることはあります。
5. レンタルサーバー事業者側で行われるセキュリティ対策
レンタルサーバーを利用している場合、利用者自身が行う対策だけでなく、サーバーを運用する側でもセキュリティ対策が行われています。
例えば、サーバーのOSやWebサーバーなどのソフトウェアを適切に更新したり、不正なアクセスを検知・制限する仕組みを導入したりすることで、サーバーへの侵入リスクを抑える取り組みがあります。また、アクセスログなどを確認し、通常とは異なる動きがないかを継続的に確認することも重要です。
WISNETでも、サーバーを安定して利用していただくため、こうした基本的な対策を継続しています。OSやミドルウェアの更新、アクセス制御、不正アクセスへの対策、ログの管理など、特定の一つの仕組みに頼るのではなく、複数の対策を組み合わせて運用しています。
また、サーバーから外部に公開する必要のない情報をできるだけ減らすことも、セキュリティ対策の一つです。サービスを提供するために必要なものと、必要のないものを整理しておくことで、攻撃の対象となる範囲を抑えることができます。
こうした対策は、一度設定すれば終わりというものではありません。ソフトウェアの更新や新たに見つかった問題への対応など、状況に応じて継続的に確認していく必要があります。
6. 必要以上に不安になるのではなく、基本的な対策を継続する
不正アクセスやサイバー攻撃のリスクを完全になくすことはできません。しかし、だからといって必要以上に不安になる必要もありません。
大切なのは、自社で利用しているWebサイトやメール、サーバーなどがどのような仕組みで動いているのかを把握し、できる範囲で基本的な対策を続けることです。
ソフトウェアを更新する、アカウントやパスワードを適切に管理する、不要なアカウントやサービスを放置しない、バックアップを用意するなど、一つひとつは特別なことではありません。こうした基本的な対策を継続することで、不正アクセスによるリスクを減らすことにつながります。
また、自社だけですべてを管理することが難しい場合は、利用しているレンタルサーバーやクラウドサービスなどが、どのようなセキュリティ対策を行っているのか確認しておくのもよいでしょう。
インターネットを利用する以上、セキュリティ対策は「一度やれば終わり」というものではありません。環境や脅威の変化に合わせて、必要なところを見直しながら続けていくことが大切です。
不正アクセスを必要以上に怖がるのではなく、「できることを一つずつ続ける」それが、規模を問わずインターネットを安全に利用していくための基本です。